نهادهای فدرال آمریکا هشدار دادند که هکرها سامانههای برودتی مورد استفاده برای نگهداری مواد غذایی و دارو را هدف قرار دادهاند و از شرکتها خواستند کنترلکنندههای آسیبپذیر این سامانهها را ایمنسازی کنند تا از فاسد شدن محصولات و آسیب دیدن تجهیزات جلوگیری شود.
آژانس امنیت سایبری و امنیت زیرساخت آمریکا (سیسا)، پلیس فدرال آمریکا (افبیآی) و وزارتخانههای بهداشت و خدمات انسانی، کشاورزی و حملونقل اعلام کردند که این فعالیتهای مخرب و مستمر، کنترلکنندههای دما و سامانههای برودتی تجاریای را هدف قرار میدهند که از طریق اینترنت قابل دسترسی هستند یا وصلههای امنیتی آنها نصب نشدهاند.
این سامانهها بهطور گسترده در بخشهای بهداشت و درمان، صنایع شیمیایی، صنایع غذایی و کشاورزی و حملونقل استفاده میشوند.
مقامهای آمریکایی اعلام کردند که حملات موفقیتآمیز میتوانند به هکرها امکان دهند دما را تغییر دهند، دستگاهها را وادار کنند بهطور مداوم در حالت گرمایش یا یخزدایی کار کنند و خطراتی از جمله از بین رفتن موجودی محصولات، آسیب دیدن تجهیزات و احتمال آتشسوزی ایجاد کنند.
کریس بوترا، معاون اجرایی موقت مدیر آژانس امنیت سایبری و امنیت زیرساخت آمریکا در امور امنیت سایبری، در بیانیهای گفت: «هر سازمانی که به سامانههای برودتی و نظارت بر آنها وابسته است، باید فرض را بر این بگذارد که ممکن است هدف حمله قرار گیرد.»
او از مسئولان این سامانهها خواست دستورالعملهای امنیتی را بررسی کنند و آسیبپذیریهای شناختهشده را برطرف کنند.
برت لیترمن، مدیر عملیات بخش سایبری افبیآی، گفت این نهاد شاهد هدف قرار گرفتن چنین سامانههایی در بخشهای مختلف زیرساختهای حیاتی در سراسر جهان است.
او گفت: «این سامانهها از مواد غذایی، داروها و دیگر محصولاتی که به دما حساس هستند محافظت میکنند و همین موضوع آنها را به اهداف جذابی برای هکرها تبدیل کرده است.»
افبیآی از سازمانها خواست اقدامات پیشگیرانه توصیهشده را اجرا کنند و هرگونه فعالیت مشکوک را گزارش دهند.
این نهادها توصیه کردند که مسئولان، سامانههای کنترل را از دسترسی عمومی اینترنت خارج کنند، رمزهای عبور پیشفرض و ضعیف را تغییر دهند، وصلههای امنیتی موجود را نصب کنند، دستگاههای قدیمی که دیگر پشتیبانی نمیشوند جایگزین کنند و هرگونه دسترسی از راه دور ضروری را محدود یا ایمنسازی کنند.
حمله هکرها به سوپرمارکتهای اروپایی
این هشدار پس از گزارش مجموعهای از حملات به سامانههای برودتی سوپرمارکتها در اروپا منتشر شده است.
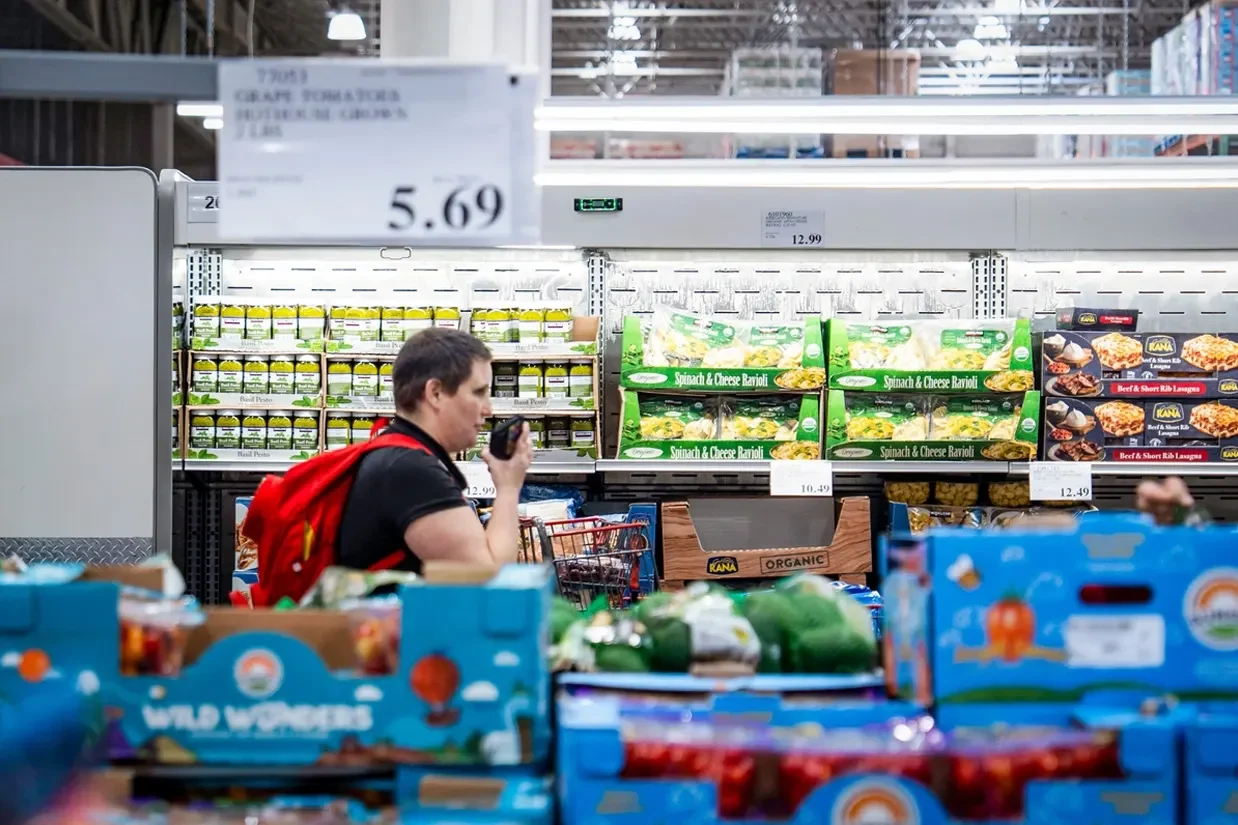
روز دوشنبه، فروشگاههای زنجیرهای در بلژیک، ایرلند، سوئد و دیگر کشورهای اروپایی گزارش دادند که دمای فریزرها و یخچالهای آنها از راه دور روی درجات بالا تنظیم شده است.
شرکت عمدهفروشی ایرلندی ماسگریو اعلام کرد که یک حادثه سایبری، دستگاههای برودتی ۱۳ فروشگاه زنجیرهای سوپروالو را تحت تاثیر قرار داده و این فروشگاهها را مجبور کرده است بخشی از محصولات سرد و منجمد خود را از قفسهها جمعآوری کنند.
شرکتهای فعال در بلژیک و لوکزامبورگ، از جمله دلهایز و کولرویت، و همچنین کارفور نیز از اختلال در چندین شعبه خود خبر دادند.
در استکهلم، مدیر یکی از فروشگاههای زنجیرهای آیسیای گفت که دمای فریزرها پس از حملهای شبانه که برای چند ساعت شناسایی نشده بود، به ۵۰ درجه سانتیگراد رسید.
یکی از سوپرمارکتهای زنجیرهای سلور در استونی نیز به همین شکل تحت تاثیر قرار گرفت.
فعال شدن حالت یخزدایی
این حوادث پس از موج گستردهتری از حملات در ماه گذشته در فرانسه رخ داد که طی آن، طبق گزارشها، سامانههای برودتی صدها فروشگاه برای چندین ساعت به حالت یخزدایی اجباری تغییر یافتند.
یکی از فروشگاههای زنجیرهای فرانسه برآورد کرد که اختلال ایجادشده تنها در یک روز، دهها میلیون یورو خسارت به بار آورده است.
رولان لسکور، وزیر دارایی فرانسه اعلام کرد که حدود ۷۰۰ فروشگاه از مجموع ۱۰ هزار سوپرمارکت این کشور تحت تاثیر این حمله قرار گرفتند و این حادثه را هشداری جدی برای امنیت غذایی توصیف کرد.
در حمله سایبری جداگانهای در روز دوشنبه، سامانههای برودتی سه مرکز وابسته به سازمان خدمات خون فرانسه نیز هدف قرار گرفتند و دمای اتاقهای سردخانهای افزایش یافت.
مقامها اعلام کردند که سامانههای نظارتی و هشداردهنده امکان واکنش سریع را فراهم کردند و هیچیک از فرآوردههای خونی آسیب ندیدند.
مقامهای آمریکایی این حوادث در اروپا را به هیچ گروه مشخصی نسبت ندادند و تایید نکردند که آیا حملات مشابهی را در داخل ایالات متحده شناسایی کردهاند یا خیر.