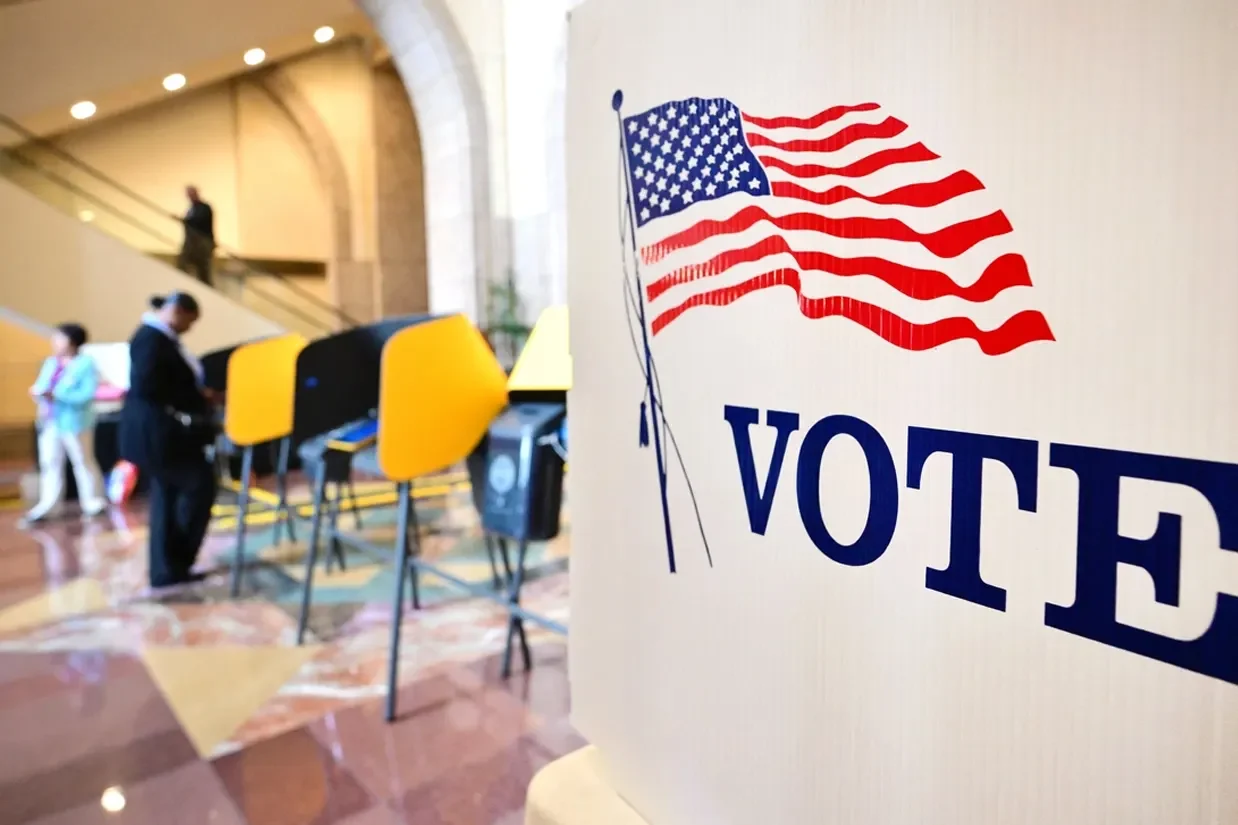
افبیآی و آژانس امنیت سایبری و امنیت زیرساختها (سیسا) آمریکا روز جمعه به مقامهای انتخاباتی و عموم مردم هشدار دادند که عوامل سایبری ممکن است در آستانه انتخابات میاندورهای ایالات متحده از هوش مصنوعی برای سرقت دادههای حساس استفاده کنند.
این دو نهاد در یک اطلاعیه عمومی هشدار دادند که هکرها ممکن است از روشهای فیشینگ و اسمیشینگ برای ایجاد اختلال در انتخابات استفاده کنند که شامل ارسال ایمیلها، پیامکها، پیامهای صوتی و ویدئوهای فریبنده برای ترغیب دریافتکنندگان به افشای اطلاعات حساس یا کلیک روی لینکهای مخرب است.
در این اطلاعیه آمده است: «مقامهای انتخاباتی، نامزدها و سازمانهای سیاسی آنها به دلیل دسترسی به دادههای ثبتنام رأیدهندگان، مقامهای فعلی دولت یا اطلاعات حساس کارزارهای انتخاباتی، اهداف جذابی برای مجرمان سایبری مخرب هستند.»
براساس این بیانیه، فناوری هوش مصنوعی به مجرمان سایبری امکان میدهد پیامکها یا ایمیلهایی تهیه کنند که شباهت زیادی به ارتباطات واقعی و معتبر دارند و تشخیص پیامهای جعلی را برای دریافتکنندگان دشوار میکنند.
در این اطلاعیه همچنین هشدار داده شده است که عوامل سایبری ممکن است از ویدئوها و فایلهای صوتی دیپفیک تولیدشده با هوش مصنوعی برای ایجاد هویتهای جدید، جعل هویت افراد واقعی و تقویت طرحهای فیشینگ استفاده کنند.
در این اطلاعیه آمده است: «در دو دوره انتخاباتی گذشته، مقامات انتخاباتی با افزایش چشمگیر تلاشهای فیشینگ مواجه شدند و در یک سال گذشته، افبیآی شاهد افزایش تلاشهای اسمیشینگ (نوعی کلاهبرداری اینترنتی) از طریق برنامههای پیامرسان رمزگذاریشده بوده است. عوامل سایبری مخرب به توسعه فناوریهای نوآورانه برای نفوذ به سامانههای دفاعی دیجیتال ادامه خواهند داد.»
براساس این بیانیه، به مقامهای انتخاباتی و عموم مردم توصیه شده است که منابع ایمیلها و پیامکهای دریافتی خود را با دقت بررسی و تایید کنند.
این دو نهاد همچنین توصیه کردهاند که تا حد امکان برای تمامی خدمات از احراز هویت چندعاملی مقاوم در برابر فیشینگ استفاده شود؛ بهویژه برای حسابهای ایمیل، شبکههای خصوصی مجازی و حسابهایی که به سامانههای حیاتی دسترسی دارند.
به سازمانها توصیه شده است که زیرساختهای امنیتی خود را تقویت کنند و به کارکنان آموزش دهند که چگونه تلاشهای فیشینگ و اسمیشینگ را شناسایی کنند.
در این بیانیه آمده است که کارکنان باید در صورت امکان، درخواستهای مربوط به اطلاعات حساس را از طریق کانالهای ارتباطی ثانویه تایید کنند.
این دو نهاد اعلام کردند که سازمانها باید برای ورود به حسابهای کاربری از عبارتهای عبور منحصربهفرد استفاده کنند و از بهکارگیری مجدد یک عبارت عبور برای چندین حساب خودداری کنند.
جی کلیتون، مدیر اطلاعات ملی آمریکا روز جمعه به شبکه سیانبیسی گفت که با گسترش هوش مصنوعی، هم دولت ترامپ و هم شرکتهای آمریکایی «باید مراقب» جاسوسی خارجی باشند.
کلیتون گفت که اگرچه پلتفرمها و قابلیتهای هوش مصنوعی میتوانند برای «اهداف بسیار خوب» به کار گرفته شوند، اما امکان سوءاستفاده از آنها برای اهداف مخرب نیز وجود دارد.
او افزود: «این موضوعی است که شرکتهای بخش خصوصی ما باید مراقب آن باشند؛ ما نیز بهعنوان دولت باید مراقب آن باشیم.»
در همین حال، پیت هگست، وزیر جنگ آمریکا، ماه گذشته یادداشتی صادر کرد و به فرماندهی سایبری آمریکا و سازمانهای پشتیبانی رزمی پنتاگون دستور داد که ابزارهای اطلاعاتی و سایبری خود را بر تلاشهای خارجی برای مداخله در انتخابات میاندورهای سال ۲۰۲۶ متمرکز کنند.
هگست نوشت که رایگیری امن نقشی حیاتی «در حفظ قدرت نظام دموکراتیک ما» ایفا میکند و این وزارتخانه «بهطور مؤثر از توانمندیهای خود برای حفاظت و حفظ قابلیت اعتماد سازوکارهای رأیگیری آمریکا در برابر دستکاری و اختلال خارجی از سوی عوامل بیگانه استفاده خواهد کرد.»
دولت آمریکا پس از صدور فرمان اجرایی دونالد ترامپ، رئیسجمهور آمریکا در روز سهشنبه ۷ مهر، استفاده از اصطلاح «ابَرهوش» را برای اشاره به هوش مصنوعی آغاز کرد.
در این فرمان آمده است که هدف از این تغییر، بازتاب قابلیتهای تحولآفرین این فناوری و «فرصتهای نامحدودی» است که ارائه میدهد.